امنیت یک سرور مجازی فقط به رمز عبور قوی، تنظیمات سیستمعامل یا نصب فایروال داخل سرور محدود نمیشود.
پیش از آنکه ترافیک اینترنت به سیستمعامل یک سرور برسد، از بخشهای مختلف زیرساخت شبکه عبور میکند. امنیت این مسیر هم میتواند نقش مهمی در شناسایی تهدیدها و کاهش ریسک حملات سایبری داشته باشد.
به همین دلیل، در نتزو یک ارتقای مهم امنیتی انجام دادهایم:
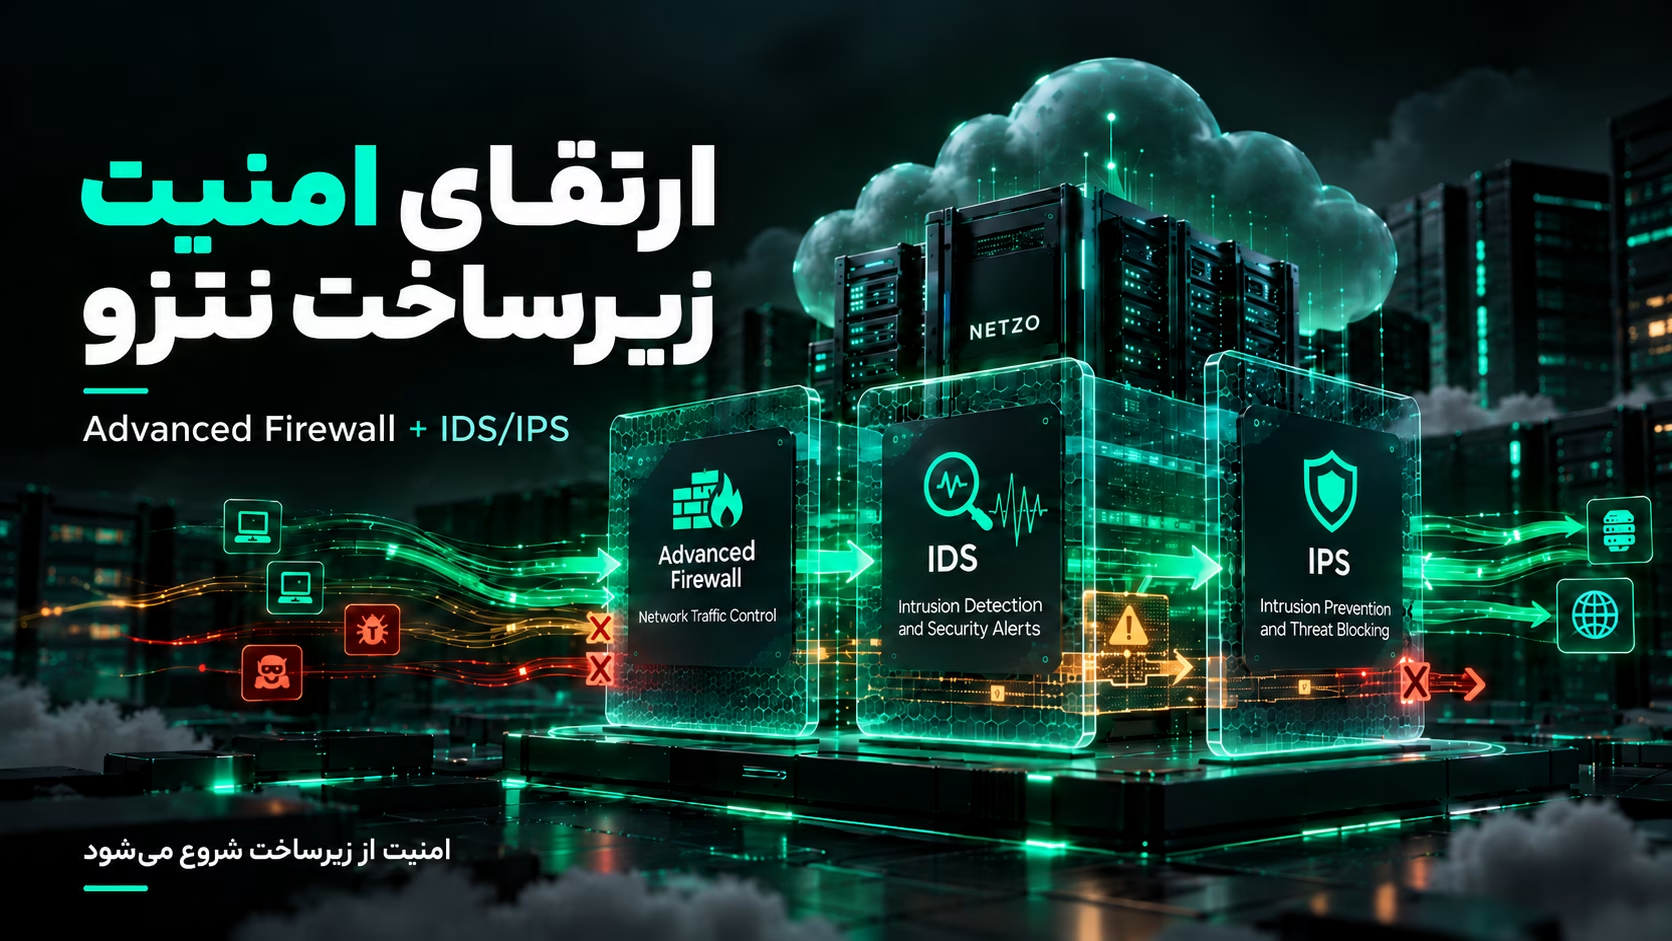
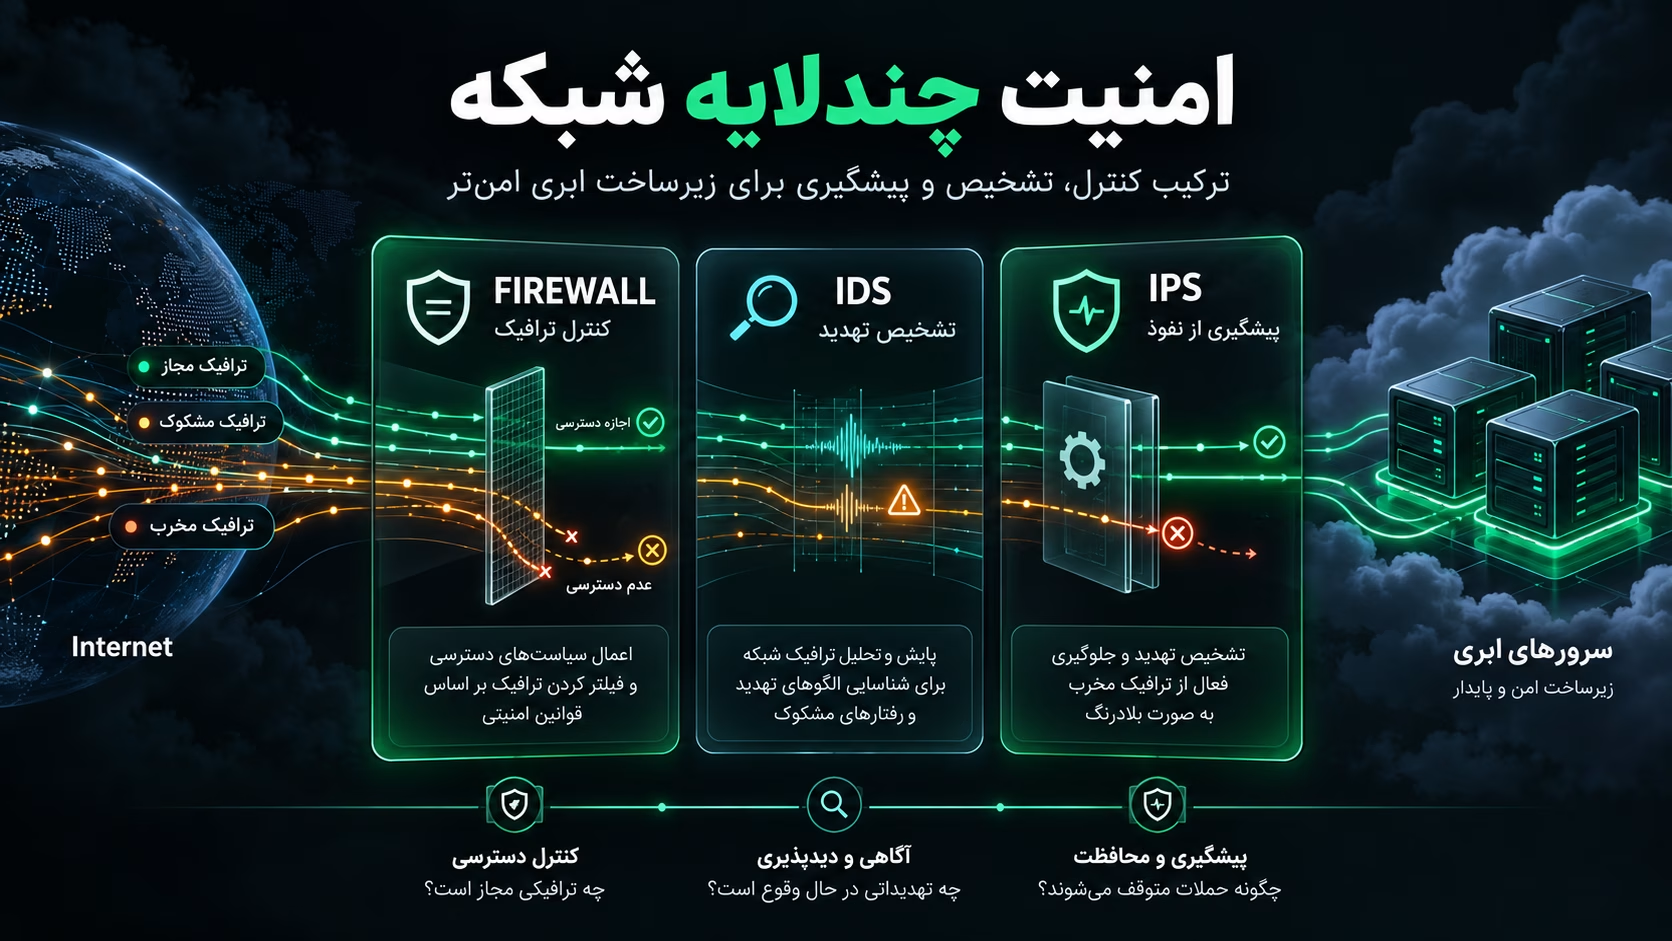
تمام زیرساخت نتزو به فایروالهای پیشرفته و سیستمهای تشخیص و پیشگیری از نفوذ (IDS/IPS) مجهز شده است.
این اقدام با هدف تقویت حفاظت در سطح شبکه، افزایش توانایی شناسایی فعالیتهای مشکوک و ایجاد لایههای دفاعی مکمل در زیرساخت نتزو انجام شده است.
اما این فناوریها دقیقاً چه کاری انجام میدهند؟ چه تفاوتی با فایروال معمولی دارند و چرا وجود آنها برای کاربران سرویسهای ابری اهمیت دارد؟
در ادامه، این موضوع را بررسی میکنیم.
چرا امنیت زیرساخت ابری اهمیت دارد؟
وقتی یک کسبوکار وبسایت، نرمافزار یا سرویس خود را روی سرور مجازی میزبانی میکند، بخشی از امنیت مستقیماً به تنظیمات همان سرور وابسته است.
برای مثال، مدیر سرور باید:
سیستمعامل و نرمافزارها را بهروزرسانی کند.
سرویسهای غیرضروری را غیرفعال کند.
دسترسی کاربران را مدیریت کند.
پورتهای غیرضروری را ببندد.
از اطلاعات مهم نسخه پشتیبان تهیه کند.
اما علاوه بر این اقدامات، لایه دیگری نیز وجود دارد: امنیت زیرساخت شبکه ارائهدهنده سرویس.
در این سطح، کنترل ترافیک ورودی و خروجی، شناسایی الگوهای مشکوک و اعمال سیاستهای دفاعی میتواند به کاهش برخی ریسکهای امنیتی کمک کند.
به همین دلیل، استفاده از چند مکانیزم امنیتی مکمل معمولاً از اتکا به یک ابزار منفرد مناسبتر است.
این رویکرد در امنیت سایبری با عنوان Defense in Depth یا دفاع چندلایه شناخته میشود.
فایروال پیشرفته چیست و چه کاری انجام میدهد؟
Firewall یکی از اجزای اصلی امنیت شبکه است.
وظیفه پایه آن، کنترل عبور ترافیک براساس سیاستهای امنیتی تعریفشده است.
برای مثال، یک فایروال میتواند براساس عواملی مانند آدرس IP، پورت، پروتکل یا ویژگیهای قابل بررسی ارتباط تصمیم بگیرد که ترافیک مجاز به عبور باشد یا مسدود شود.
فرض کنید سرویسی فقط به ارتباط HTTPS نیاز دارد.
در یک سیاست محدودکننده، میتوان دسترسی عمومی به پورتهای غیرضروری را کاهش داد و تنها ارتباطات موردنیاز را مجاز دانست.
فایروالهای پیشرفته، بسته به فناوری و قابلیتهای پیادهسازیشده، میتوانند امکانات بیشتری برای بررسی و کنترل ترافیک ارائه کنند.
در ارتقای اخیر نتزو، فایروالهای پیشرفته به مجموعه کنترلهای امنیتی زیرساخت اضافه شدهاند تا مدیریت و اعمال سیاستهای حفاظتی در سطح شبکه تقویت شود.
برای آشنایی بیشتر با اصول این فناوری میتوانید راهنمای رسمی NIST درباره فایروالها و سیاستهای امنیتی شبکه را مطالعه کنید.
IDS چیست؟ سیستم تشخیص نفوذ چگونه کار میکند؟
IDS مخفف عبارت Intrusion Detection System یا سیستم تشخیص نفوذ است.
وظیفه اصلی IDS بررسی رویدادها یا ترافیک قابل مشاهده و شناسایی نشانههایی است که ممکن است به یک تهدید امنیتی مرتبط باشند.
برای مثال، بسته به نوع سیستم و قواعد تشخیص، IDS میتواند الگوهایی مانند موارد زیر را بررسی کند:
تلاشهای غیرعادی برای برقراری ارتباط
الگوهای شناختهشده مربوط به حملات شبکه
رفتارهای مشکوک در ارتباطات
ترافیکی که با بعضی قواعد تشخیص تهدید مطابقت دارد
وقتی IDS نشانه مشکوکی شناسایی کند، میتواند رویداد مربوط را ثبت کند یا هشدار ایجاد کند.
آیا IDS خودش جلوی حمله را میگیرد؟
لزومی ندارد.
کارکرد اصلی IDS تشخیص و هشدار است، نه الزاماً مسدودکردن ترافیک.
برای درک سادهتر، IDS را میتوان به سیستم نظارتی تشبیه کرد که تلاش میکند رفتار غیرعادی را شناسایی کند و درباره آن هشدار بدهد.
البته دقت تشخیص به کیفیت قواعد، تنظیمات، موقعیت استقرار و میزان دید سیستم نسبت به ترافیک بستگی دارد.
IPS چیست و چه تفاوتی با IDS دارد؟
IPS مخفف Intrusion Prevention System یا سیستم پیشگیری از نفوذ است.
IPS علاوه بر قابلیتهای تشخیص، برای مقابله با بخشی از فعالیتهای مشکوک یا مخرب طراحی شده است.
وقتی این سیستم در مسیر مناسب ترافیک قرار گرفته و با سیاستهای حفاظتی مشخص تنظیم شده باشد، میتواند براساس قواعد تعریفشده اقداماتی مانند مسدودکردن ارتباطات شناساییشده را انجام دهد.
در نتیجه:
IDS بیشتر روی شناسایی و هشدار تمرکز دارد؛ IPS میتواند علاوه بر تشخیص، اقدام پیشگیرانه نیز انجام دهد.
این تفاوت، دلیل اهمیت استفاده از قابلیتهای تشخیص و پیشگیری در کنار کنترلهای فایروال است.
برای مطالعه فنی بیشتر، راهنمای NIST درباره سیستمهای تشخیص و پیشگیری از نفوذ مرجع معتبری برای شناخت این فناوریهاست.
تفاوت Firewall، IDS و IPS در یک نگاه
فناوری | وظیفه اصلی | خروجی معمول |
|---|---|---|
Firewall | کنترل عبور ترافیک طبق سیاست امنیتی | اجازه یا مسدودسازی ارتباط |
IDS | شناسایی رویدادها و الگوهای مشکوک | ثبت رویداد و هشدار |
IPS | تشخیص و مقابله با برخی تهدیدها | هشدار و اقدام پیشگیرانه |
این فناوریها جایگزین کامل یکدیگر نیستند؛ هرکدام نقش متفاوتی در معماری امنیت شبکه دارند.
در بعضی محصولات، چند قابلیت در یک سامانه واحد ترکیب شدهاند. بنابراین این جدول نقش مفهومی فناوریها را نشان میدهد، نه تعداد یا نحوه قرارگیری تجهیزات واقعی نتزو.
ارتقای امنیت زیرساخت نتزو چه مزیتی برای کاربران دارد؟
مهمترین ارزش این اقدام، اضافهشدن قابلیتهای دفاعی در سطح زیرساخت ارائهدهنده سرویس است.
۱. تقویت کنترل ترافیک شبکه
وجود فایروالهای پیشرفته، ابزارهای بیشتری برای اعمال سیاستهای امنیتی روی ترافیک در اختیار زیرساخت قرار میدهد.
این قابلیت میتواند به محدودسازی ارتباطات نامطلوب و مدیریت بهتر دسترسیهای شبکه کمک کند.
۲. افزایش توانایی شناسایی فعالیتهای مشکوک
با استفاده از IDS، امکان بررسی رویدادها و شناسایی برخی الگوهای مشکوک در ترافیک قابل مشاهده فراهم میشود.
این موضوع میتواند به شناخت بهتر تهدیدهای شبکه و بررسی رویدادهای امنیتی کمک کند.
۳. تقویت مکانیزمهای پیشگیری از نفوذ
قابلیتهای IPS میتوانند براساس قواعد و سیاستهای حفاظتی، در برابر بخشی از ترافیک شناساییشده بهعنوان مخرب اقدام کنند.
هدف، کاهش احتمال عبور بعضی تهدیدهای قابل شناسایی از لایههای دفاعی شبکه است.
۴. تکمیل امنیت سرورهای کاربران
اقدامات امنیتی داخل VPS همچنان ضروری هستند.
اما اضافهشدن کنترلهای دفاعی در سطح زیرساخت، لایه دیگری از حفاظت را در کنار تنظیمات امنیتی سیستمعامل فراهم میکند.
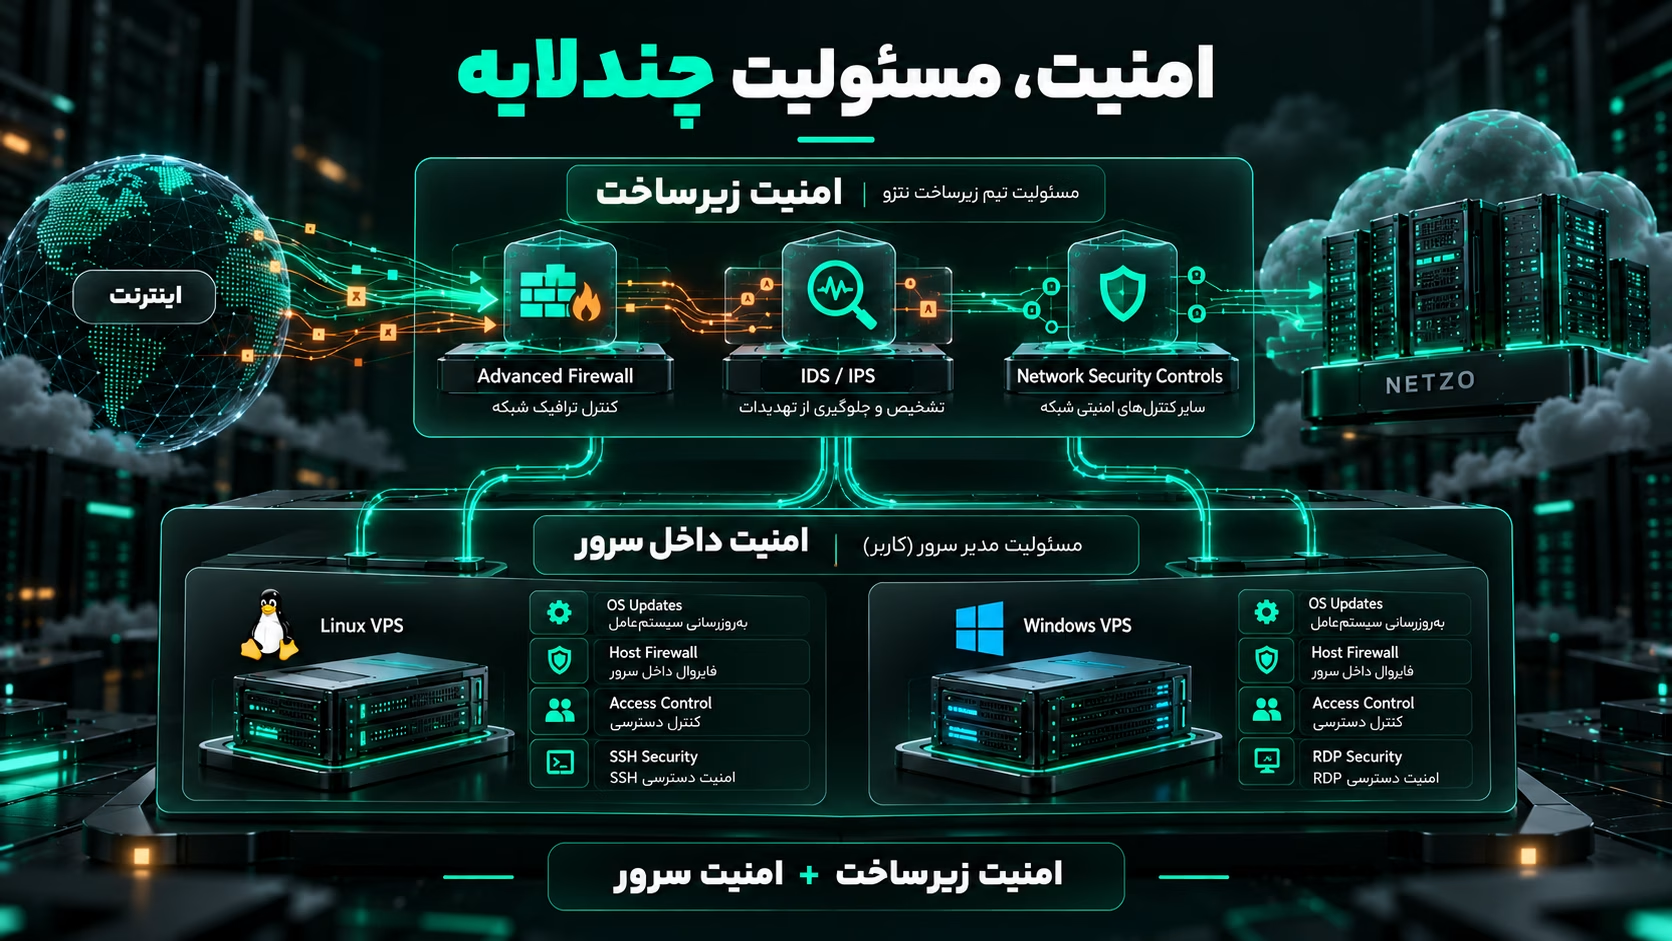
به بیان ساده، امنیت فقط مسئولیت یک بخش نیست؛ از زیرساخت شبکه تا سیستمعامل و نرمافزارها باید به آن توجه شود.
امنیت چندلایه در نتزو چگونه معنا پیدا میکند؟
برای درک بهتر، یک ساختار مفهومی را در نظر بگیرید:
               Internet
                  |
                  v
        Network Security Controls
                  |
        +----------------------+
        |   Advanced Firewall  |
        |   IDS / IPS          |
        +----------------------+
                  |
                  v
             Cloud VPS
                  |
        +----------------------+
        | Operating System     |
        | Host Firewall        |
        | SSH / RDP Security   |
        | Applications         |
        +----------------------+
این تصویر فقط نقش لایههای دفاعی را توضیح میدهد و نمایشدهنده توپولوژی واقعی یا مسیر عبور همه ترافیکهای نتزو نیست.
در چنین رویکردی، هر لایه مسئول بخشی از امنیت است.
کنترلهای زیرساختی میتوانند با برخی تهدیدهای قابل شناسایی در سطح شبکه مقابله کنند، در حالی که تنظیمات سیستمعامل و نرمافزارها همچنان باید توسط مدیران مربوط مدیریت شوند.
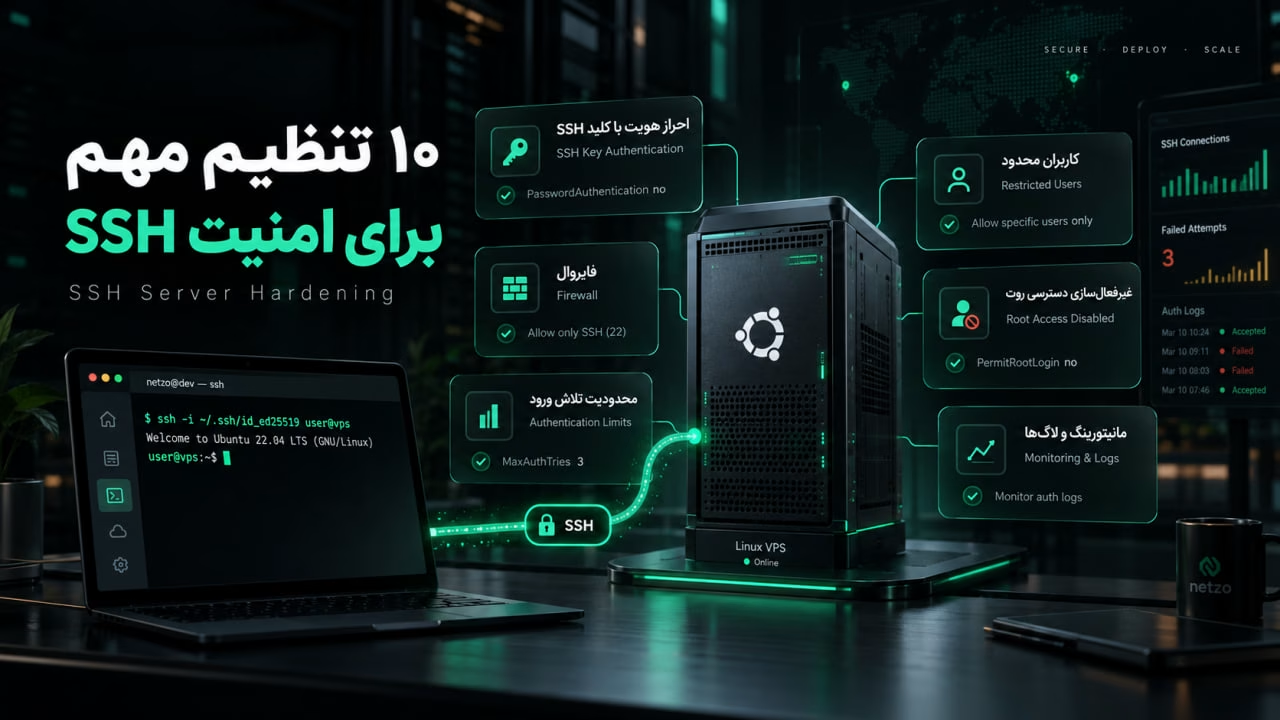
برای مثال، اگر یک کاربر روی VPS خود سرویس SSH را فعال کرده باشد، همچنان لازم است از SSH Key، محدودیت دسترسی و تنظیمات مناسب استفاده کند.
داشتن فایروال و IDS/IPS در زیرساخت، بهتنهایی ضعف یک رمز عبور یا آسیبپذیری نرمافزار نصبشده روی سرور را برطرف نمیکند.
آیا IDS/IPS میتواند تمام حملات سایبری را متوقف کند؟
خیر.
هیچ ابزار امنیتی بهتنهایی نمیتواند همه حملات را شناسایی یا متوقف کند.
سیستمهای IDS/IPS نیز محدودیتهایی دارند.
برای مثال، شناسایی تهدیدها به قواعد تشخیص، کیفیت تنظیمات و نوع ترافیکی بستگی دارد که سیستم قادر به بررسی آن است.
ترافیک رمزنگاریشده هم یک موضوع مهم است؛ سیستم نظارت شبکه الزاماً قادر به مشاهده محتوای داخل تمام ارتباطات رمزنگاریشده نیست.
همچنین ممکن است ترافیک سالم بهاشتباه مشکوک تشخیص داده شود یا برخی تهدیدها شناسایی نشوند.
به همین دلیل، استفاده مؤثر از IDS/IPS به تنظیم مناسب سیاستها، بازبینی هشدارها و نگهداری مستمر وابسته است.
در نتزو نیز هدف از این ارتقا، تقویت لایههای دفاعی و کاهش ریسک است، نه ادعای حذف کامل تمام تهدیدها.
آیا این ارتقا به معنی محافظت کامل در برابر حملات DDoS است؟
خیر؛ این دو موضوع نباید یکسان در نظر گرفته شوند.
فایروال و IDS/IPS میتوانند در شناسایی یا مقابله با برخی الگوهای ترافیک نامطلوب نقش داشته باشند.
اما مقابله مؤثر با حملات بزرگ DDoS ممکن است به معماری، ظرفیت شبکه و راهکارهای تخصصی دیگری نیز نیاز داشته باشد.
بنابراین تجهیز زیرساخت به IDS/IPS را نباید بهصورت خودکار معادل داشتن سرویس تخصصی محافظت DDoS با ظرفیت یا تضمین مشخص دانست.
در این خبر، تمرکز ما بر ارتقای کنترلهای امنیتی شبکه است.
آیا کاربران همچنان باید امنیت VPS خود را مدیریت کنند؟
بله.
این ارتقای زیرساختی مسئولیت نگهداری امنیت سیستمعامل و برنامههای نصبشده را حذف نمیکند.
برای یک VPS لینوکسی، اقداماتی مانند بهروزرسانی سیستمعامل، استفاده از SSH Key و محدودکردن دسترسی سرویسها همچنان اهمیت دارند.
برای Windows Server نیز Windows Update، Windows Firewall، مدیریت کاربران و تنظیمات امن RDP مهم هستند.
به همین دلیل، بهتر است امنیت سرور را ترکیبی از این دو بخش بدانیم:
امنیت زیرساخت ارائهدهنده + امنیت سیستمعامل و نرمافزارهای کاربر
هرچه این دو بخش هماهنگتر و اصولیتر مدیریت شوند، دفاع در برابر تهدیدهای مختلف کاملتر خواهد بود.
این ارتقا چه ارتباطی با بهروزرسانی تمپلیتهای نتزو دارد؟
در کنار ارتقای فایروالها و سامانههای IDS/IPS، تمپلیتهای سیستمعامل نتزو نیز اخیراً بهروزرسانی شدهاند.
این دو اقدام در دو سطح متفاوت انجام شدهاند:
اقدام | حوزه اصلی |
|---|---|
بهروزرسانی تمپلیتهای Windows و Linux | وضعیت نرمافزاری سرور هنگام ساخت |
تجهیز زیرساخت به Firewall و IDS/IPS | تقویت حفاظت و تشخیص تهدید در سطح زیرساخت شبکه |
بهروزرسانی تمپلیتها کمک میکند کاربران سرورهای جدید را از یک پایه نرمافزاری بهروزتر شروع کنند.
در مقابل، فایروالها و سامانههای تشخیص و پیشگیری از نفوذ، بخشی از سازوکارهای دفاعی زیرساخت شبکه را تشکیل میدهند.
این اقدامات مکمل یکدیگرند و هرکدام به جنبه متفاوتی از امنیت مربوط میشوند.
نتزو؛ توسعه زیرساخت با تمرکز بر امنیت
در نتزو، توسعه زیرساخت تنها به افزایش منابع سختافزاری یا ارائه سرویسهای جدید محدود نمیشود.
تقویت مکانیزمهای امنیتی نیز بخشی از مسیر توسعه خدمات است.
تجهیز تمام زیرساخت نتزو به فایروالهای پیشرفته و IDS/IPS در همین راستا انجام شده است.
این ارتقا با هدف افزایش توانایی کنترل ترافیک، شناسایی فعالیتهای مشکوک و تقویت مقابله با بخشی از تهدیدهای قابل شناسایی صورت گرفته است.
ما معتقدیم امنیت باید از طراحی و نگهداری زیرساخت آغاز شود و در تنظیمات سرورها و برنامههای کاربران ادامه پیدا کند.
برای آشنایی بیشتر با خدمات سرور و زیرساخت ابری، میتوانید به وبسایت نتزو مراجعه کنید.
نتزو؛ امنیت از زیرساخت شروع میشود.
سوالات متداول
آیا تمام زیرساخت نتزو به IDS/IPS مجهز شده است؟
بله. طبق اعلام تیم نتزو، تجهیز تمام زیرساخت به فایروالهای پیشرفته و سامانههای IDS/IPS انجام شده است. جزئیات معماری، محصولات و سیاستهای امنیتی مورد استفاده در این خبر منتشر نشدهاند.
تفاوت IDS و IPS چیست؟
IDS بیشتر برای تشخیص و هشدار درباره فعالیتهای مشکوک طراحی شده است؛ IPS علاوه بر تشخیص، میتواند طبق تنظیمات خود اقداماتی برای جلوگیری از بخشی از ترافیک مخرب انجام دهد.
آیا IDS/IPS جایگزین فایروال میشود؟
خیر. این فناوریها نقشهای متفاوت و مکمل دارند. فایروال بر کنترل ترافیک براساس سیاستهای امنیتی تمرکز دارد، در حالی که IDS/IPS قابلیتهای تخصصیتری برای تشخیص و پیشگیری از نفوذ ارائه میکنند.
آیا با وجود فایروال زیرساختی، نیازی به فایروال داخل VPS نداریم؟
فایروال و کنترل دسترسی داخل VPS همچنان مهماند. تنظیمات امنیتی سیستمعامل باید مطابق نیاز هر سرویس انجام شود.
آیا این سیستمها جلوی تمام حملات را میگیرند؟
خیر. اثربخشی آنها به نوع حمله، ترافیک قابل مشاهده، تنظیمات و قواعد تشخیص بستگی دارد. این فناوریها برای کاهش ریسک و افزایش لایههای دفاعی استفاده میشوند.
آیا این ارتقا شامل محافظت کامل از حملات DDoS هم میشود؟
تجهیز زیرساخت به Firewall و IDS/IPS بهتنهایی چنین تضمینی ایجاد نمیکند. محافظت تخصصی DDoS به معماری و قابلیتهای مشخص دیگری وابسته است.